
 セキュリティ対策評価制度対応版セキュリティ対策診断サービス
セキュリティ対策の専門家がSCS評価制度の評価取得に向けた取り組みを支援
セキュリティ対策評価制度(SCS評価制度)の★3/★4評価取得に向け、お客さまの状況に応じたメニューをご提供します。
「診断」では、現状のセキュリティ対策を客観的に確認し、評価基準とのギャップや優先課題を可視化します。「実行計画策定」では、診断結果をもとに必要な対策・体制・ソリューションを整理し、評価取得までのロードマップを策定します。「実装支援」では、不足している対策について、体制・計画づくりから実行・運用、文書整備まで、エンジニアが伴走します。
各メニューにはセキュリティの専門家が確認・関与し、必要な支援を組み合わせてご提供します。今後は、申請・更新を支援するサービスも展開予定です。
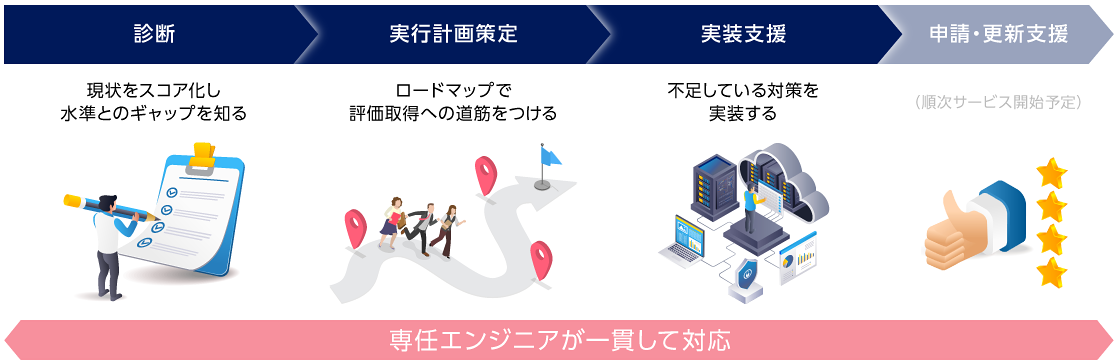
診断
現状のセキュリティ対策が制度の求める水準にどれだけ届いているかを、専任エンジニアが客観的に評価します。

-
現状の到達度がわかる
対策状況をスコアで表し、経営層とも共有しやすい形に
-
不足している点が特定できる
評価取得に必要な水準とのギャップを明確化
-
着手すべき順番がわかる
優先順位をつけた対策提案を評価報告書として提供
実行計画策定
診断で見えた課題をもとに、評価取得までの道筋を具体的な計画に落とし込みます。

-
やるべきことが計画になる
必要な対策・ソリューション・体制を整理したロードマップ
-
予算と時期の見通しが立つ
概算コストと取得希望時期を踏まえた実行可能な計画
-
文書整備の負担が減る
評価基準への対応を考慮したサンプルポリシーを提供
実装支援
SCS評価制度の★取得に向けて、必要な体制や運用、文書を整備し、セキュリティ対策を継続的に実行できる状態へ導きます。

-
評価取得に向けた体制と計画を整えられる
役割分担・責任体制の整理と、継続的に取り組める運営基盤の構築
-
必要な対策を実行し、継続的に運用できる
推進計画・進捗管理と、継続的な改善を支える運用プロセスの整備
-
ルールを文書化し、現場に定着させられる
セキュリティポリシー・各種規程・管理文書の整備と、運用実態との整合性の確保
このような課題をお持ちのお客さまは、私たちに、ご相談ください
このような課題を解決
- SCS評価制度への対応が必要だが、何から着手すべきかわからない
- セキュリティ対策状況を、取引先に対して客観的に説明できない
- 評価取得に向けた課題を整理し、対応の優先順位を明確にしたい
- 現在のセキュリティ対策状況を、経営層に分かりやすく説明できない
取引継続の前提として、セキュリティ対策の「客観的な説明」が求められる時代へ。
サプライチェーンセキュリティ対策評価制度(SCS評価制度)に関する発注企業・サプライヤー企業の準備実態調査結果を提供中!

SCS評価制度への対応が求められる中、「何から着手すべきか分からない」「取引先にどう説明すればよいのか不安」と感じていませんか。
SCS評価制度を見据え、企業はどこまで準備できているのでしょうか。
キヤノンITソリューションズでは、発注企業・サプライヤー企業双方を対象に、制度対応に向けた準備状況や課題を調査しました。本ホワイトペーパーでは、現場のリアルな声をもとに、制度対応の実態やギャップ、今後の対応のヒントを整理しています。
調査内容は、以下の2部構成です。自社の対応レベルを見極めるための第一歩としてご活用ください。
- 発注企業側の意識調査結果
- サプライヤー企業側の準備実態調査結果
特長
SCS評価制度の★取得に向け、診断から実行計画策定・対策実施まで一貫支援
診断による課題の可視化から、実行計画の策定、対策の実装、今後提供予定の申請・更新支援まで、評価取得に向けた各段階を一貫して支援します。
お客さまの体制や★取得希望時期、既存の社内規程・セキュリティルールに合わせ、継続可能な体制と運用プロセスを整備します。
セキュリティ課題がひと目でわかる、そのまま使える報告書
セキュリティ対策状況をSCS評価制度に準拠したヒアリング項目から可視化し、セキュリティの課題を抽出します。
さらに報告会を通じて、課題に優先順位をつけてわかりやすく解説し、各リスクに対する最善のセキュリティ対策を提案します。診断後の評価報告書は、経営層への報告や意思決定にも活用できる内容です。
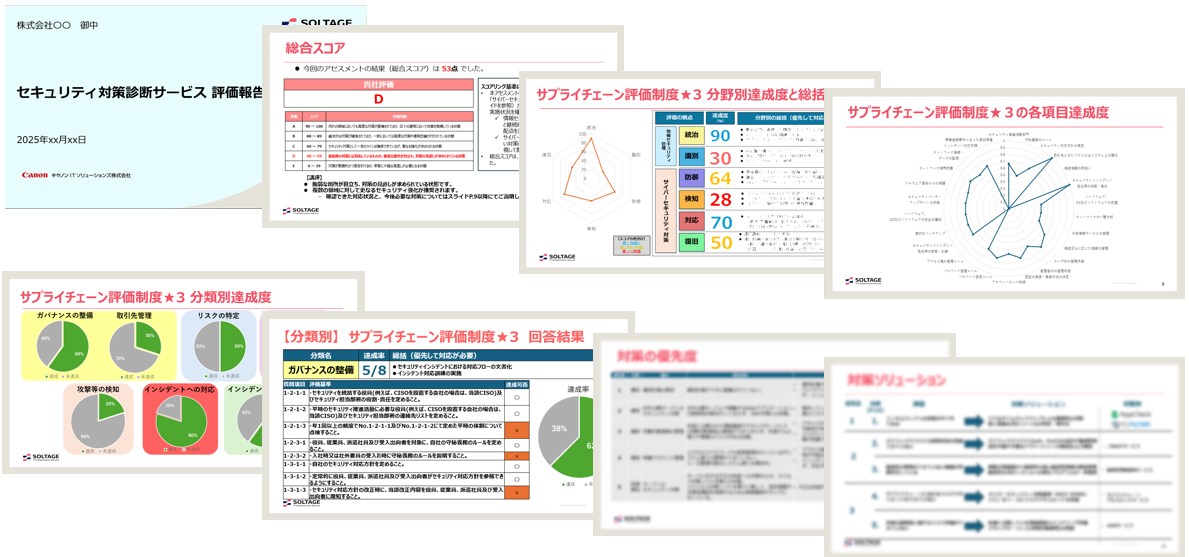
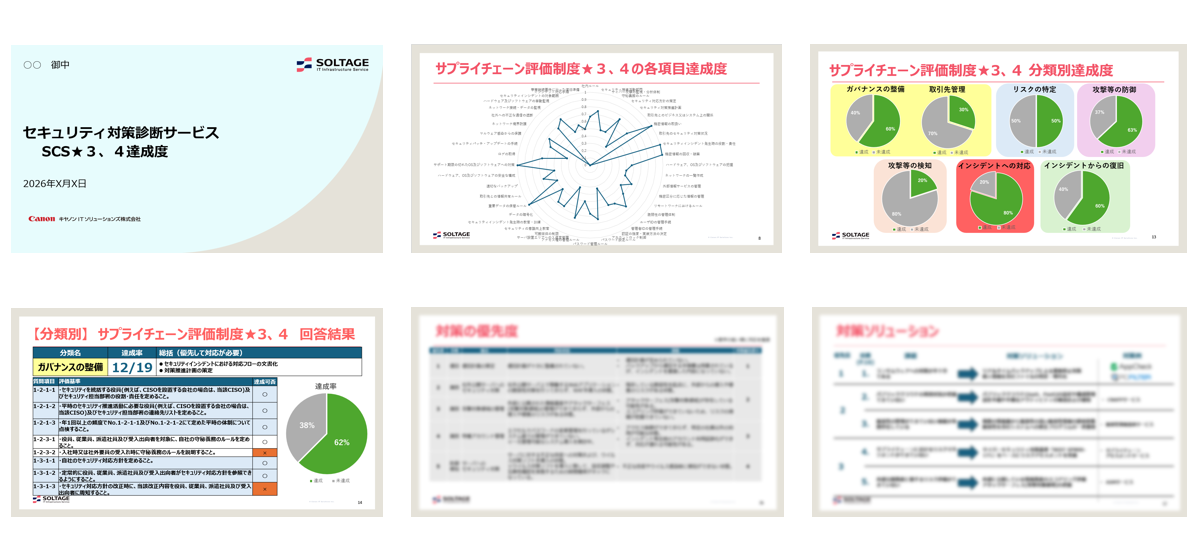
おもなレポート内容
★3では、SCS評価制度★3に加え、国際基準(NIST CyberSecurity Framework 2.0)に基づいた評価の観点も取り入れています。制度対応にとどまらず、将来を見据えたセキュリティ対策の整理が可能です。
★4では、現状のセキュリティ対策がSCS評価制度★3取得済み相当であることを前提に、★4取得を目指す内容となっています。
| No | 報告項目 | 内容 | ★3 | ★4 |
|---|---|---|---|---|
| 1 | 総合スコア | セキュリティ対策状況をスコア化し、A~E判定で評定します | 〇 | ー |
| 2 | 分野別スコアと総括 | NIST CSF2.0に基づき、対策状況の達成度と対応課題を提示します | 〇 | ー |
| 3 | 達成度 | ★3または★4の分類別/要求事項ごとに対策状況の達成度をグラフ化します 要求項目ごとの達成可否と優先して取り組むべき課題を提示します |
〇 | 〇 |
| 4 | 対策の優先度 | 未達成の項目について対応の優先順位を提示します | 〇 | 〇 |
| 5 | 対策ソリューション | 各課題に対する具体的な対応策、推奨する対策製品を提示します | 〇 | 〇 |
-
※
★3はSCS評価制度(★3)とNIST CSF2.0の2つの観点で報告書を作成します。
-
※
★4はSCS評価制度(★4)の観点で報告書を作成します。
- ★3の評価告書(サンプル)
-
- ★4の評価報告書(サンプル)
-
専任エンジニアが一貫対応する、対話型セキュリティ診断
本サービスは、専任エンジニアがセキュリティリスクを見える化し、分析と報告書の説明までを一貫して実施します。担当が途中で変わらないからこそ、形式的ではない実態に即した報告と対話を通して、経営層が正しく判断できる結果を提示します。
キヤノンITソリューションズでは大学や業界団体との研究も踏まえた高度な知見を持つ「サイバーセキュリティラボ」を有しています。これまで培った高度な専門知識を活用し、SCS評価制度に即した診断を実施します。
サイバーセキュリティラボとは
-
高度な専門性と国際認証
ラボには、マルウェア解析、スレットハンティング、ペネトレーションテストなど、幅広い分野の専門家が在籍しています。ラボに所属している社員は国内外のセキュリティカンファレンスでの発表や、メディアへの情報提供も積極的に行っており、GIAC(Global Information Assurance Certification)やCISSP(Certified Information Systems Security Professional)などの国際資格を保有するエンジニアも多数在籍しています。技術力と実践力の両面で高い評価を得ているのが特長です。
-
次世代人材の育成と社会的信頼
ラボは教育機関との連携にも力を入れており、大学向けの講演やセキュリティワークショップの開催を通じて、次世代のセキュリティ人材の育成にも貢献しています。JNSA(日本ネットワークセキュリティ協会)などの外部団体との連携を通じて、業界全体のセキュリティレベル向上にも貢献しています。
-
「知の拠点」としての進化
サイバーセキュリティラボは、単なる技術集団ではなく、企業の安心・安全を支える「知の拠点」として、日々進化を続けています。実務に即した診断力と、継続的な研究活動を通じて、企業のセキュリティ体制の強化に貢献しています。
ご参考価格
プラン名:セキュリティ対策評価制度対応版
★3(Basic)
| メニュー | 価格(税別) | |
|---|---|---|
| 診断 | 診断 | 45万円 |
| 実行計画策定 | 実行計画策定※1 | 90万円 |
| 実装支援 | 実装支援※2 | 113万円 |
| 文書整備支援※2※3 | 80万円 | |
| 対策ソリューション導入支援オプション※4 | 15万円 | |
| 社内教育支援オプション※4 | 22万円 |
-
※1
「診断」メニューにお申し込みいただいたお客さまが対象です
-
※2
「実行計画策定」メニューにお申し込みいいただいたお客さまが対象です
-
※3
「実装支援」メニューに含まれる「文書整備支援」のみ単体でお申し込みいただけます
-
※4
「実装支援」「文書整備支援」いずれかにお申し込みいただいたお客さまが対象です
★4(Standard)
| メニュー | 価格(税別) | |
|---|---|---|
| 診断 | 診断 | 85万円 |
| 実行計画策定 | 実行計画策定※1 | 200万円 |
| 実装支援 | 実装支援※2 | 405万円 |
| 文書整備支援※2※3 | 240万円 | |
| 対策ソリューション導入支援オプション※4 | 54万円 | |
| 社内教育支援オプション※4 | 81万円 |
-
※1
「診断」メニューにお申し込みいただいたお客さまが対象です
-
※2
「実行計画策定」メニューにお申し込みいいただいたお客さまが対象です
-
※3
「実装支援」メニューに含まれる「文書整備支援」のみ単体でお申し込みいただけます
-
※4
「実装支援」「文書整備支援」いずれかにお申し込みいただいたお客さまが対象です
各メニューのサービスの流れ
診断
STEP1お申し込み
- 以下「お問い合わせ」ボタンよりお申し込みください。お問い合わせ内容に「導入希望」の記載をお願い致します。
- サービス利用申込書を送付しますので、必要事項をご記入ください。
STEP2事前確認
- お申し込み後、事前のチェックシートを送付します。チェックはわかる範囲でかまいません。
STEP3ヒアリング実施
- 弊社のヒアリングシートに沿って、専任のエンジニアがセキュリティ対策状況をお伺いします。
STEP4報告会実施
- 評価報告書に沿って、報告会を実施します。
- 発見したセキュリティ課題に対して、対策ソリューションを検討します。導入・運用・保守のご相談も可能です。
-
※
ヒアリング実施には、回答可能なセキュリティ担当者様の出席が必要となります
-
※
ヒアリングから報告会までにかかる時間(目安)としては、★3は1~1.5か月程度、★4は2.5~3か月程度となります
実行計画策定
STEP1お申し込み
- サービス利用申込書に必要事項をご記入ください。
STEP2事前確認
- 10問程度のヒアリングシートにて、範囲・予算・体制などをお伺いします。
STEP3打ち合わせ
- ロードマップ策定のための打ち合わせです。原則リモートでの実施をお願いしています。
- ★3で2時間の打ち合わせ×3回、★4で2時間の打ち合わせ×6回を想定しています。
STEP4ロードマップ作成
- 打ち合わせの内容をもとに専任エンジニアがロードマップを作成します。
STEP5報告会実施、報告書納品
- ロードマップに沿った報告会を実施後、ロードマップを納品します。
- 報告会は★3、★4どちらも1回です。
実装支援
STEP1お申し込み
- サービス利用申込書に必要事項をご記入ください。
STEP2事前確認
- ヒアリングシートにて組織体制および社内ドキュメントについてお伺いします。
STEP3打ち合わせ(ヒアリング、進捗確認ミーティング)
- ★3で2時間の打ち合わせ×最大11回を想定しています
-
★4で2時間の打ち合わせ×最大20回を想定しています
-
※
文書整備支援(単体)の場合は★3で3回、★4で5回を想定
-
※
STEP4報告会実施
- 各種納品ドキュメントを元に報告会を実施します。
-
※
事前課題から報告会実施までにかかる時間(目安)は、★3で6か月、★4で12か月以内を想定しています。
サプライチェーン強化のためのセキュリティ対策評価制度とは
サプライチェーンを狙ったサイバー攻撃の増加を背景に、経済産業省は2026年度から「サプライチェーン強化のためのセキュリティ対策評価制度(SCS評価制度)」の運用を予定しています。
本制度では、企業のセキュリティ対策状況を共通の基準で評価し、安心して取引を継続できるかを判断できる仕組みを提供します。特に、サプライチェーンの一端を担う企業にとっては、「自社の対策状況を客観的に説明できること」が、今後ますます重要になります。
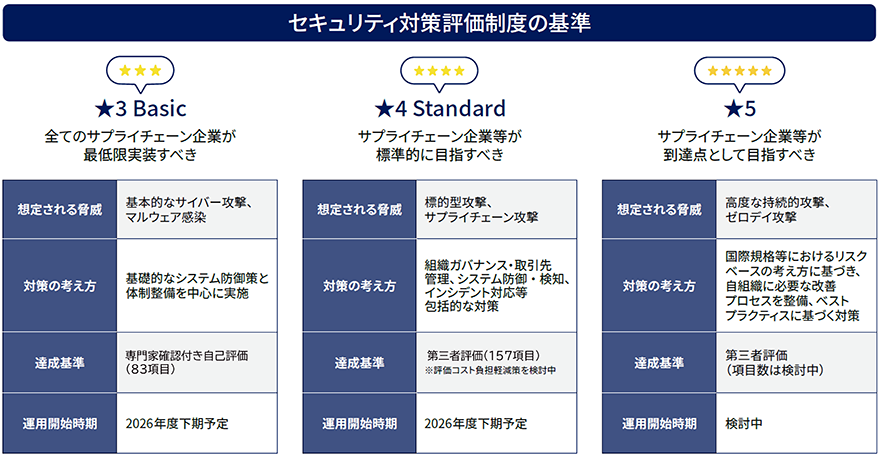
SCS評価制度は、セキュリティ対策だけでなく「組織の体制」を見ています
たとえば、
- セキュリティ対策は実施しているものの、インシデント発生時に適切な判断ができない
- セキュリティへの対応が現場任せで、運用が継続的に回っていない
といった状態は評価につながりません。
問われるのは、対策の有無ではなく、事業を継続できる体制を組織として構築できているかどうかです。
セキュリティ対策評価制度(SCS評価制度)対応の重要性
- サイバー攻撃で狙われる企業に、規模は関係ありません
-
近年のサイバー攻撃では、大企業だけでなく、取引先や委託先を経由して侵入する「サプライチェーン攻撃」が増加しています。
中小企業は、大企業と取引やシステム連携を行う一方で、セキュリティ対策や体制整備が後回しになりやすく、攻撃の起点として狙われやすい傾向があります。
一社で起きたインシデントが、取引停止や信用低下など、サプライチェーン全体へ波及する可能性があるからこそ、企業の規模に関わらず、セキュリティ対策の「体制」が問われるようになっています。 - セキュリティ対策評価制度(SCS評価制度)は、取引先からの信頼判断に使われます
-
SCS評価制度に未対応でも、直ちに取引停止となるわけではありません。
しかし、新規取引や取引継続の判断時に、セキュリティ対策を十分に説明できているかという点で、不利に見られる可能性があります。
その結果、個別の説明や資料提出が都度求められ、対応の負担が少しずつ積み重なっていきます。
SCS評価制度に基づいて対応することで、取引先に対してセキュリティ対策を客観的な基準で説明できる状態を作ることができます。
★3・★4適用の考え方
以下の判断観点に加え、経済産業省が示している「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」サイト内の記載項目を参考に、ご検討ください。
| 判断の観点 | ★3(Basic) | ★4(Standard) |
|---|---|---|
| 企業規模 | 中小企業 | 中小企業・大企業 |
| 想定される脅威 | 広く認知された脆弱性などを悪用する一般的なサイバー攻撃 | 供給停止などによりサプライチェーンに大きな影響をもたらす企業への攻撃 機密情報など、情報漏えいにより大きな影響をもたらす資産への攻撃 |
| 対策の基本的な考え方 | すべてのサプライチェーン企業が最低限実装すべきセキュリティ対策として基礎的な組織対策とシステム防御策を中心に実施(83項目) | サプライチェーン企業などが標準的に目指すべきセキュリティ対策として、組織ガバナンス、取引先管理、システム防御・検知、インシデント対応など包括的な対策を実施(157項目) |
| 事業継続リスク | 停止しても、サプライチェーン全体への業務影響は限定的 | 停止すると取引先の事業継続に影響、供給停止・業務停止につながる |
| 情報管理リスク | 機密性の低い情報のみを扱う 漏えい時の影響は限定的 |
顧客情報・設計情報などを扱う 漏えい時の影響が大きい |
| 評価スキーム | 専門家確認付き自己評価 | 第三者評価 |
| 有効期間 | 1年 | 3年 |
| 維持(年次評価) | 毎年の自己評価による点検 | 毎年、自己評価を実施して評価機関に提出 |
開催・出展予定のイベント
Security Days Fall 2026

自社のセキュリティ対策の現状とリスクを可視化し、対策を支援するサービス『セキュリティ対策診断サービス』を中心にご紹介します。
『セキュリティ対策診断サービス』をはじめとした各種セキュリティサービスの提供を通じて、お客さまの段階的なセキュリティ強化を支援します。
現状のリスク把握から優先度付け、対策実装・運用までの一連の支援内容をご説明します。
- 会期
- 2026年10月21日(水)9:20~23日(金)18:05
- 会場
- TAKANAWA GATEWAY Convention Center(B2F&B1F)
DISわぁるど in 京都

来春開始予定のSCS評価制度では、認証強化・監視運用・ランサムウェア対策など多面的な取り組みが求められています。
当社ブースではSCS評価制度準拠のセキュリティ診断サービスをはじめとして、「入口を守る」ID Entrance、「侵入後を監視する」ESET PROTECT MDR Lite、「事業継続を支える」AppCheckを紹介します。
複数製品を組み合わせることで「侵入させない・見逃さない・事業を止めない」体制の実現を支援します。
- 会期
- 2026年10月21日(水)10:00~22日(木)17:00
- 会場
- 京都市勧業館 みやこめっせ
トピックス
-
2026年10月16日 お知らせ
-
2026年8月18日 ニュースリリース
-
2026年8月7日 ニュースリリース
-
2026年5月18日 ニュースリリース
-
2026年1月23日 ニュースリリース
セキュリティ対策診断サービスのご相談・お問い合わせ
キヤノンITソリューションズ株式会社 セキュリティソリューション事業部クラウドセキュリティビジネス本部