
 NIST CSF参照版セキュリティ対策診断サービス
セキュリティ対策診断サービス NIST CSF参照版は、世界的に利用されるセキュリティガイドライン「NIST Cybersecurity Framework 2.0」を参照し、組織の規模や業種を問わず、サイバーセキュリティ対策の実施状況を6つの機能で体系的に診断・評価するサービスです。 総合・分野別スコアで現状と課題を可視化し、優先して取り組むべき課題と具体的な対策をご提案します。
特長
専任エンジニアによる一貫対応
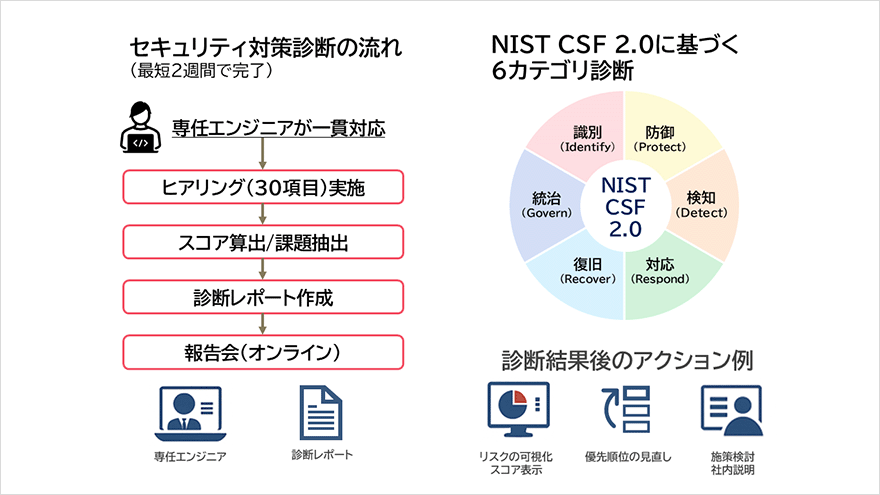
ヒアリングから診断レポートの作成、報告会での説明まで、すべてを専門のセキュリティエンジニアが担当。診断後最短約2週間でレポートを納品します。安心してお任せいただける体制です。
NIST CSF 2.0準拠の体系的診断
最新の世界標準「NIST Cybersecurity Framework 2.0※」に基づき、「識別/防御/検知/対応/復旧/統治」の6カテゴリーでセキュリティリスクを体系的に評価。自己診断と比較して、より戦略的かつ包括的な評価が可能です。
-
※
National Institute of Standards and Technologyの略でサイバーセキュリティリスクに対応するためのフレームワークを指します
| カテゴリー | 内容 |
|---|---|
| 識別(Identify) | 資産、ユーザー、業務、リスクを把握し、管理体制を整備 |
| 防御(Protect) | アクセス制御、教育、データ保護などの予防的対策を実施 |
| 検知(Detect) | 異常や攻撃の兆候をリアルタイムで検知する仕組みを構築 |
| 対応(Respond) | インシデント発生時の対応手順、報告体制、復旧計画を整備 |
| 復旧(Recover) | サービスの早期復旧、影響の最小化、再発防止策を実施 |
| 統治(Govern) | 組織全体のセキュリティ方針、責任体制、監査の仕組みを確立 |
課題を可視化し、優先すべき対策を提案
30項目以上のヒアリングを通じてセキュリティ対策状況を評価し、課題を可視化します。診断結果を提示するだけでなく、課題の優先順位を整理し、お客さまの状況に応じた具体的なセキュリティ対策をご提案します。
セキュリティ専門組織の知見・ノウハウを活用
マルウエア解析やスレットハンティング、ペネトレーションテストなど、幅広いセキュリティ分野の知見を持つ「サイバーセキュリティラボ」の知見・ノウハウを診断に活用しています。継続的な研究活動などを通じて培った専門性を、実務に即した診断や対策の提案につなげています。
ご参考価格
| サービス名 | 価格(税別) |
| セキュリティ対策診断サービス 簡易診断 |
25万円/回※ |
-
※
診断と報告会1回の金額です。利用開始にあたっての初期費用はありません。
関連サービス
診断で浮き彫りになった課題を対策できるセキュリティサービスをご紹介します。
セキュリティ対策診断サービスのご相談・お問い合わせ
キヤノンITソリューションズ株式会社 セキュリティソリューション事業部クラウドセキュリティビジネス本部