
組込み製品セキュリティ対応支援組込みソリューション
規格対応から現場定着まで伴走CRA・JC-STAR時代の組込み製品セキュリティ対策を支援します
設計段階からセキュリティを組み込み、規格対応から検証まで一貫して支える。それが、キヤノンITソリューションズの組込みセキュリティです。
IoT・組込み製品には、設計段階から出荷後まで、製品ライフサイクル全体を見据えたセキュリティ対応が求められています。キヤノンITソリューションズは、規格・法規に対応した開発プロセスの構築、暗号通信・認証・OTAなどの機能実装、脆弱性分析・テストまでを一貫して支援します。車載分野で培った知見を生かし、プロセスの現場定着まで伴走します。
製品セキュリティを取り巻く背景
組込み製品のセキュリティ対応を検討するうえで、欧州のサイバーレジリエンス法(CRA)、英国のPSTI制度、オーストラリアのスマートデバイス セキュリティ基準、米国のIoT Cybersecurity Improvement ActやNIST指針、日本のJC-STARなど、各国・地域の規制や制度の動向が重要になっています。対応を検討する製品や販売先に応じて、開発時の設計・実装から出荷後の脆弱性対応まで見据えることが大切です。
各国・地域のおもな規制・制度
| 国・地域 | 規制・制度 | 対象・位置付け | おもな対応ポイント |
|---|---|---|---|
| EU | サイバーレジリエンス法 | 他の機器やネットワークに接続するデジタル製品 | 安全な設計・開発、脆弱性対応、適合性評価 |
| 英国 | PSTI制度 | インターネットまたはネットワークに接続可能な消費者向け製品 | パスワード対策、脆弱性報告窓口、更新期間の公開 |
| オーストラリア | スマートデバイスセキュリティ基準 | 個人・家庭用途で使用される、接続可能な消費者向けスマートデバイス | パスワード対策、脆弱性報告窓口、適合声明 |
| 米国 | IoT Cybersecurity Improvement Act/NIST指針 | 連邦政府機関が調達し、情報システムに組み込んで利用するIoT製品 | 政府調達で求められるセキュリティ要件への対応 |
| 日本 | JC-STAR | インターネットと通信できる幅広いIoT製品 | 対策状況の評価・表示、製品選定への活用 |
各国のおもな製品セキュリティ規制・制度
-
※
2026年9月9日時点
開発から運用・保守までのセキュリティ対応
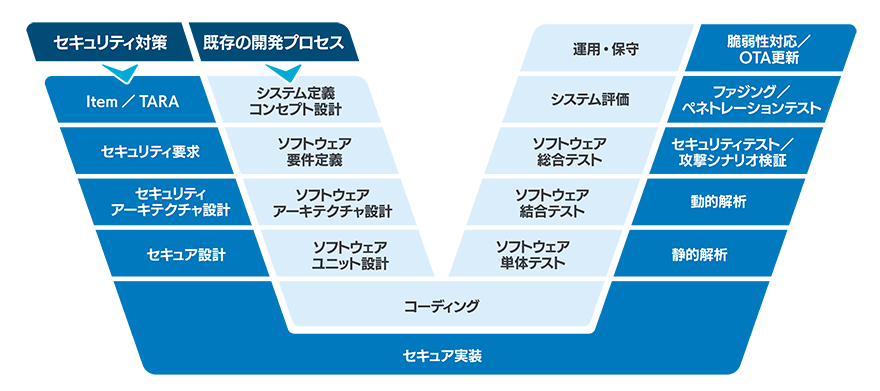
製品セキュリティには、要件定義・設計・実装・テストに加え、出荷後の脆弱性対応や更新まで、継続した取り組みが必要です。下図は、既存の開発工程に組み込むセキュリティ対策の例を示しています。
個別ワークショップのご案内
何から取り組めばよいかお悩みの方へ
製品セキュリティへの対応は、対象となる規格・法規や製品の特性、現在の開発体制によって、取り組むべき内容や優先順位が異なります。「自社では何から始めればよいのか」「どこまで対応が必要なのか」を整理する第一歩として、キヤノンITソリューションズでは個別ワークショップをご用意しています。現在の対応状況や取り組みたいテーマを踏まえ、必要な対策の全体像を整理し、優先して取り組むべきことや今後の進め方を一緒に考えます。
ワークショップ内容
-
 規格・法規のポイント解説
-
 セキュリティ対応の全体像の理解
-
 他社事例を踏まえたディスカッション
得られる効果
-
 自社の課題が明確になる
-
取り組むべき優先順位が見える
-
次にやるべきアクションが分かる
実現したいことから選ぶ、3つの支援
キヤノンITソリューションズは、開発プロセスの整備、セキュリティ機能の実装、脆弱性の検証を支援します。取り組みたいテーマに応じて、必要な領域からご相談いただけます。
実現したいこと
規格・法規を踏まえた開発プロセスを整えたい
支援領域 1: 開発プロセス構築支援
開発手順や成果物の整備から、現場への適用まで支援します。
製品に必要なセキュリティ機能を実装したい
支援領域 2:セキュリティ機能開発支援
暗号通信・認証機能の設計・実装や、セキュリティ向け組込みモジュールの導入を支援します。
OSSも含めた製品全体に潜む脆弱性を検証・監視したい
支援領域 3:セキュリティ検証
製品ソフトウエア構成の可視化(SBOM)から各種脆弱性解析ツールの導入・運用まで支援します。
支援領域 1:開発プロセス構築支援
規格・法規に対応したセキュア開発プロセスを構築
導入コンサルティングによりプロセスを設計・定義し、開発現場への適用から定着まで伴走します。独自のセキュア開発プロセスキットを活用し、手順や成果物の整備を効率化します。
01:導入コンサルティング
規格・法規への対応に必要なプロセスの整備を、現状分析から構築まで一貫して対応します。
- 既存規格分析・GAP分析
- 規格・法規 概要説明会実施
- セキュリティプロセス規定・ガイドライン作成
- 成果物テンプレート作成
- SBOM管理プロセス構築
02:開発伴走支援
構築したプロセスを実際の開発現場に適用し、現場に根付くまで伴走します。
- 脅威分析(TARA)
- 検証・成果物作成支援
- 監査・アセスメント対応
セキュア開発プロセスキット(キヤノンITソリューションズ株式会社 独自プロダクト)

製品品質を保証する上で必要となる開発プロセスの基本的な考え方や手順、成果物の作成を支援する文書類をパッケージ化しています。当社の知見を凝縮したキットを活用することで、ゼロから整備する工数を削減し、規格準拠の品質を短期間で実現します。
支援領域 2:セキュリティ機能開発支援
暗号・認証などのセキュリティ機能を設計・実装
通信、認証、セキュアブート、OTAなどの機能を、デバイス特性や利用環境に合わせて設計・実装します。
セキュア通信・認証
外部通信の安全性を確保
- 通信データの暗号化(TLS)
- デバイス/ユーザー認証
- 鍵の生成・保管・更新
外部との通信を暗号化・認証することで不正アクセスや盗聴・なりすましのリスクを管理します。
セキュアブート
起動時に正規ソフトのみ実行を保証
- 起動時の署名検証
- 正規ソフトウエアのみ実行
- 実行環境の改ざん防止
起動時に正規ソフトウエアのみ実行されることを保証し、マルウエアや改ざんによる不正動作を防止します。
ソフトウエア更新
安全なソフトウエア更新を実現
- OTAによるソフトウエア更新
- 更新ファイルの署名検証
- 安全な配信制御
更新ファイルの署名検証と安全な配信制御により、OTA更新時の不正書き換えリスクを制御します。
組込み向け軽量暗号ライブラリー導入支援サービス
軽量暗号ライブラリー「wolfSSL」を活用し、暗号通信・認証機能の実装や、お客さま環境への組込みを支援します。
- ライセンス販売
- wolfSSL社の製品を取り扱っており、お客さまの用途・規模に合わせたライセンスをご提供します。商用ライセンスに関するご相談も承ります。
- ポーティング
- お客さまのハードウエア/OS環境に合わせて、wolfSSLを最適な形で移植・適合化します。標準規格インターフェースへの適合化にも対応し、既存システムとのスムーズな連携を実現します。
- アプリケーション開発
- wolfSSLを使用したさまざまなアプリケーション開発を支援します。セキュア通信・認証機能など、お客さまの製品要件に応じたアプリケーションを開発します。
- 開発環境への組込み
- お客さまの開発環境にwolfSSLを組み込み、すぐに利用できる状態まで支援します。環境構築から動作確認まで一貫して対応します。
- 適合試作(PoC)
- お客さま環境(ハードウエア、OS)への適合試作(PoC)を実施し、本格導入前に動作検証・課題の洗い出しを行います。導入判断に必要な情報を提供します。
- カスタマイズ・性能最適化
- お客さまの製品要件に合わせて、機能のカスタマイズや動作の性能最適化を行います。
組込み向け軽量暗号ライブラリ wolfSSL

wolfSSLは、組込み製品向けのセキュリティライブラリーを提供するソフトウエア製品です。車載機器、産業機器、医療機器、IoT機器など、高い信頼性が求められるさまざまな分野で採用されており、安全な通信や認証機能を実現するセキュリティ基盤として利用されています。
- 組込み機器向けに最適化された軽量暗号ライブラリー
- 組込み機器向けに軽量化・最適化された設計で、サイズ・性能・移植性に優れています。各種OS・ハードウエアへのポーティングにも柔軟に対応可能です。
- 暗号通信・認証に必要な機能を包括的に提供
- TLSをはじめとした暗号通信、ハッシュ、電子署名、鍵交換など、セキュア通信・認証に必要な機能を一括で実装可能。車載・IoTなど幅広い分野での活用が可能です。
- PQC対応により将来のセキュリティ要件にも対応
- 量子コンピューター時代に備えた耐量子暗号(PQC)にも対応し、長期運用が求められる製品においても、セキュリティを維持。法規制・長期保守を見据えたセキュリティ設計が可能です。
- 各種セキュリティチップへの対応
- 各社MCUの暗号エンジンインターフェースに対応し、さまざまなセキュリティチップ・ハードウエア環境で利用可能です。
- 多様なプラットフォーム・言語への対応
- JNI/JSSE(Java)、C#、Python、Go言語ラッパーなど、多様な開発言語・プラットフォームに対応しています。
支援領域 3:セキュリティ検証
脆弱性を早期に発見し、セキュリティ品質を確保
コード解析、OSS解析、動的テストを組み合わせ、開発段階から脆弱性を多角的に検証します。
コード解析
コードの脆弱性・品質を早期に発見
- 不具合や脆弱性の検出
- セキュアコーディング違反の検出
- 品質問題(メモリー/Nullなど)の検出
脆弱性解析ツールを用いて内製ソースコードの脆弱性を開発段階で発見することで、リリース後の修正コストやサイバー攻撃リスクを大幅に低減します。
OSS解析
外部ライブラリーのリスクを可視化・管理
- SBOMの作成・可視化
- 既知脆弱性(CVE)の検出
- ライセンスリスクの把握
使用するOSSの脆弱性・ライセンスリスクを把握することで、知らないうちに抱えていたリスクを可視化し、安全な製品開発を実現します。
SW動的テスト
実際の動作環境で脆弱性を検証
- 異常入力による脆弱性検出
- 通信・プロトコルの耐性検証
- 実運用に近い挙動の確認
実働環境での予期しない動作や脆弱性を検出し、攻撃に強い製品品質を確保します。
OSS解析導入支援サービス
ソフトウエアに含まれるOSSコンポーネントを自動で検出・分析し、脆弱性やライセンスリスクを可視化します。SBOM管理、脆弱性対策、品質分析環境の構築から継続的な運用支援まで、ワンストップで提供します。
- ライセンス販売
- お客さまの用途・規模に合わせたBlack Duck SCAライセンスをご提供します。
- サーバー構築・環境設定
- オンプレミス環境へのBlack Duck SCAサーバー構築から、お客さまの開発環境に合わせた初期設定までサポートします。
- SBOM出力カスタマイズ
- CRAなど必要な認証制度・フォーマットに合わせたSBOM出力設定をカスタマイズします
- CI/CD連携構築
- お客さまのCI/CD環境とBlack Duck SCAをシームレスに連携し、継続的なOSSスキャンを自動化します。
- 一次解析
- 検出結果の内容を確認し、対応要否や深刻度を一次判定します。
- エラー内容の修正
- 検出された脆弱性の内容を分析し、コード修正や修正パッチ適用など具体的な対策を検討・実施します。
Black Duck®ソフトウェア・コンポジション解析

Black Duck SCAは、ソフトウエアに含まれるOSS(オープンソースソフトウエア)の構成情報を解析するソフトウエアコンポジション解析(SCA)ツールです。開発からリリース後の運用まで、OSSの利用状況やSBOMを一元的に管理し、ソフトウエアサプライチェーン全体の可視化を実現します。
- OSS構成の自動検出・解析(SCA)
- 依存関係解析・コードプリント解析・バイナリ解析・スニペット解析など複数のスキャン手法を組み合わせ、ソフトウエアに含まれるOSSコンポーネントを網羅的に検出します。
- ライセンスリスクの検出
- 3,000種類以上のライセンスタイプに対応し、コンプライアンス・リスクを可視化します。
- Black Duck KnowledgeBase™の脆弱性情報との照合
- 20年以上のOSS業界活動、50名以上のセキュリティリサーチャー、317,000件以上のOSS脆弱性情報など、豊富な独自データベースを基盤にしています。
- 迅速な脆弱性情報提供と対応支援
- NVD(米国国立標準技術研究所の脆弱性データベース)よりも早く脆弱性情報を提供し、修正方法や具体的な回避策も例示します。
-
※
記載の統計情報は、2026年9月時点のものです。
ご相談・お問い合わせ
組込み製品のセキュリティ対応は、私たちにお気軽にご相談ください

規格・法規対応からセキュリティ機能実装、脆弱性検証まで、組込みセキュリティに関する幅広い取り組みを支援します。車載分野で培った知見を活かし、開発プロセスの構築から現場への定着まで、経験豊富な担当者が対応します。どこから着手すべきか、何を優先すべきかなど、状況に応じて最適な進め方をご提案しますので、ぜひお問い合わせください。個別のご相談に合わせたワークショップも実施しています。
組込みセキュリティを支えるソリューションパートナー
組込みセキュリティ分野で実績を持つ企業と連携し、製品の提供から導入、組込み、運用まで、お客さまの開発環境に合わせて支援します。
wolfSSL Inc.
wolfSSL Inc.は、組込み機器向けのセキュリティライブラリーを開発・提供する米国企業です。「組込み向け軽量暗号ライブラリwolfSSL/wolfCrypt」は、車載機器、産業機器、医療機器、IoT機器など、幅広い分野で利用されています。
株式会社マクニカ
株式会社マクニカは、ソフトウエアコンポジション解析ツール「Black Duck SCA」の国内販売代理店です。キヤノンITソリューションズは、株式会社マクニカとの連携により、Black Duck SCAのライセンス提供に加え、サーバー構築・環境設定、SBOM出力のカスタマイズ、CI/CD連携、検出結果の一次解析、脆弱性への対応まで支援します。
資料ダウンロード
求められるセキュリティ対策の全体像と、法規対応に向けた進め方をまとめた資料です。CRA(Cyber Resilience Act)をはじめとした法規動向を踏まえ、開発プロセス・機能実装・検証までの対応ポイントを分かりやすく解説します。これから組込みセキュリティ対応を検討される方にも、個別の取り組みを進めたい方にもご覧いただけます。
- 法規動向(CRA)の要点
- 開発プロセス全体でのセキュリティ対応
- 当社の支援内容
組込み/AI映像検査・監視ソリューション 導入のご相談・お問い合わせ
キヤノンITソリューションズ株式会社 エンベデッドシステム事業部