
クラウド環境を守る!「AWSセキュア設計ガイド」が支える設計判断と品質テクニカルレポート
公開日:2026年11月13日


R&D本部 DI部 シニアITアーキテクトの熊です。
前回のコラム「クラウド環境を守る!AWSセキュア設計ガイドの整備に向けた取り組み」では、クラウド利用が加速する中で、キヤノンITソリューションズ(以下、キヤノンITS)のR&D本部が「AWSセキュア設計ガイド」整備に着手した背景を紹介しました。続編となる本稿では、本ガイドがどのような思想で構築されているのか、そしてその提供価値について紹介します。
クラウドセキュリティは「設定」ではなく「設計」で決まる
クラウドセキュリティというと、IAM(Identity and Access Management)ポリシー、ネットワークのアクセス制御、ログ設定といった「設定」をイメージされることが多いと思います。前回のコラムでも紹介した通り、世の中で報告されているクラウドインシデント事例の多くは、設定ミスに起因していることが知られています。
しかし、こうした設定ミスの多くは単純な操作ミスではなく、複雑な構成や判断基準のばらつきといった構造的な課題によって引き起こされています。そのため、個々の設定内容だけでなく、「なぜその設計とするのか」を説明できることが、セキュリティを担保する上で重要になります。
AWSは進化を続けており、推奨構成やベストプラクティスも変化しています。ある時点では最適だった対策が、数年後には見直し対象になることも珍しくありません。このような環境において重要なのは、個別の設定を覚えることではなく、変化するベストプラクティスを設計判断として取り込み続けられることです。
「AWSセキュア設計ガイド」は、そのための設計基盤として位置付けています。
AWSセキュア設計ガイド 提案から設計まで一貫した判断を支える枠組み
AWSセキュア設計ガイドは、個々のセキュリティ設定を網羅する資料ではありません。本ガイドは、企画/要件定義から基盤設計/構築に至るまで、設計判断のよりどころとなる設計基盤を提供するものです。「何を守るのか」「どのリスクに対してどのレイヤで対策するのか」といった設計の本質的な問いに対して、一貫した判断軸を持つことで、案件ごとの品質を安定して担保することが可能となります。
このようなガイドを整備することで、次のような価値が生まれます。
価値1 上流工程から一貫した議論が可能に
セキュリティ設計は、企画や設計の初期段階から検討しておくことが重要です。あらかじめ想定されるリスクやセキュリティ要件、コストの考え方を整理しておくことで、後工程での手戻りを防ぎ、スムーズなプロジェクト推進につながります。
しかし、この段階では関係者ごとに前提や関心領域が異なるため、議論がかみ合わないケースが多く見られます。
例えば、
- セキュリティ強化を重視する立場
- コストや運用負荷を抑えたい立場
- インフラ、アプリケーション、運用といった役割ごとの前提の違い
といったように、さまざまな視点が存在します。
その結果、防御レベル(標準対策で十分か、追加対策が必要か)に対する認識がそろわないまま検討が進み、関係者間で認識のズレが生じることがあります。場合によっては、結論を出せず検討が長期化するケースも見られます。
AWSセキュア設計ガイドでは、こうした認識のズレを解消するために、「なぜ対策が必要なのか(対象リスク)」、「どの選択肢があるのか(サービス比較)」、「どのレベルまで実施するのか(必要な対策)」を整理/提示します。
例えば、DDoS(Distributed Denial of Service/分散型サービス妨害)対策に対して、以下のような情報を提供します。
1.なぜ対策が必要なのか(対象リスク)
DDoS攻撃は、複数の送信元から大量の通信やリクエストを送りつけることで、サービスの提供を停止させる攻撃です。これにより、売り上げの減少や復旧コストの発生といった直接的な影響に加え、顧客からの信頼低下や社員の士気低下など、長期的な影響につながる可能性もあります。AWSでは、2024年に一日平均で2,000件、年間で700,000件以上のDDoS攻撃が検知されており※、こうした攻撃は特定の企業に限らず、日常的に発生しているリスクと言えます。
2.どの選択肢があるのか(サービス比較)
AWSでは、DDoS攻撃の被害を軽減するための複数のサービスが用意されています。ガイドでは、AWS Shield Standard、AWS Shield Advanced、AWS WAFなどのサービスを対象に、それぞれの機能や適用範囲を整理し、複数の観点で比較します。
3.どのレベルまで実施するのか(必要な対策)
「攻撃面の縮小」、「異常の検知と遮断」、「トラフィックの分散」、「異常の監視と記録」などの多角的な観点から、実施すべき対策とその水準を整理し、方針として示します。(図1参照)
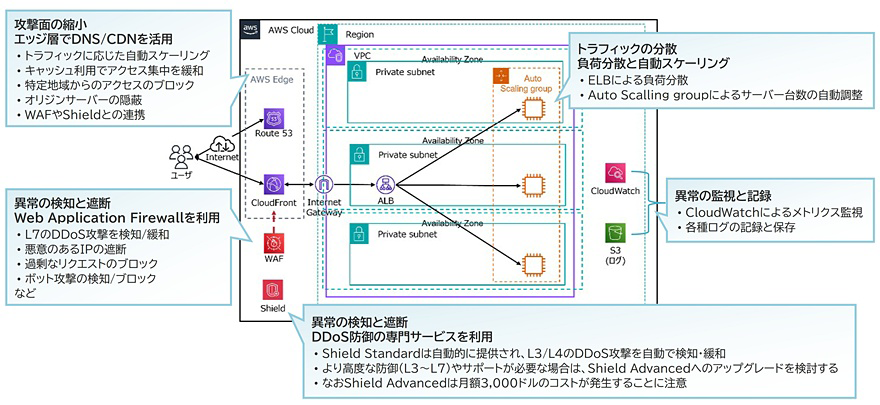
これにより、関係者が同じ前提に立った議論が可能となり、セキュリティ強化とコストのバランスや設計方針について、整理された意思決定を行えます。お客さまにとっても「なぜその対策が必要なのか」「コストに見合うのか」といった判断を納得した上で進められることにつながります。
価値2 安定した設計品質の継続的な提供
クラウド設計は自由度が高い一方で、担当者や案件特性によって判断がばらつきやすく、同じような要件でも構成や対策レベルに差が出ることがあります。さらに、ベストプラクティスの変化により、過去の設計がそのまま適用できないケースもあります。
AWSセキュア設計ガイドでは、こうした課題に対応するため、設計時に確認すべき観点や判断の考え方を体系的に整理しています。例えば、「VPCフローログの有効化」という対策について、単に設定を推奨するのではなく、設計判断を支える具体的な指針を提示しています。(図2参照)
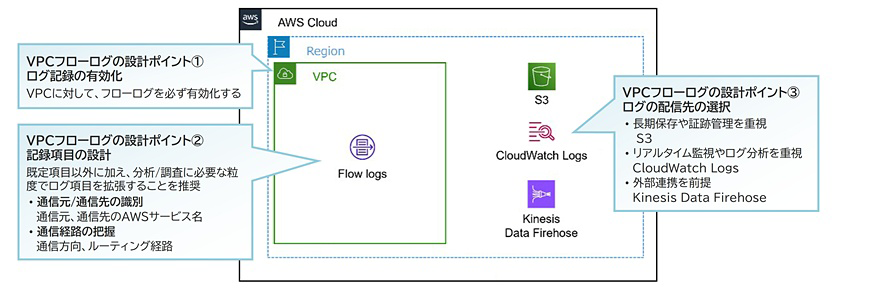
このように、「どの設定を選ぶか」だけでなく、「どのような運用を想定するのか」という観点まで含めて整理することで、実際の運用に耐えうる設計判断を支援しています。その結果、設計の前提や判断基準を組織内で共有できるようになり、担当者に依存しない形で再現性の高い設計品質を継続的に提供することが可能となります。
価値3 変化するベストプラクティスへの対応
AWSをはじめとするクラウドサービスは継続的に進化しており、新しいサービスや機能が追加されることで、推奨される設計パターンも変化しています。そのため、過去に最適とされていた構成が、現在では見直し対象となるケースも少なくありません。
キヤノンITSは、新しいサービスや機能、設計のベストプラクティスの変化を継続的に確認しています。新機能などを設計観点に照らし、「どのリスクに対する対策となるのか」「既存の対策とどのように位置づけられるのか」を整理し、ガイドへの反映要否を判断しています。
例えば、VPCからインターネットへの接続は、従来はZonal NAT Gatewayが主に利用されていましたが、2025年12月にRegional NAT Gatewayがリリースされ、構成選択の幅が広がっています。このような変化に対しても、本ガイドでは新たな選択肢を単に追加するのではなく、既存の設計観点そのものも含めて継続的に見直しながら整理し、適用すべき条件や選択基準を明確にしています。
また、本ガイドの普及に向けては、社内勉強会の開催や個別案件への支援、技術相談対応などの取り組みを行っています。これにより、設計ガイドの内容が現場で確実に活用され、設計から構築/運用まで一貫した品質の確保につなげています。これらの取り組みにより、ガイドが単なるドキュメントにとどまらず、実際の設計/構築プロセスの中で活用される仕組みとして機能しています。
まとめ
AWSセキュア設計ガイドは、単なるドキュメント整備ではなく、設計力を組織として体系化し、実際のプロジェクトに取り込んでいる取り組みです。本ガイドは、企画/要件定義から基盤設計/構築まで、設計判断を一貫して整理/説明するための軸を提供するとともに、AWSの変化するベストプラクティスにも対応し続けられる設計基盤となります。
キヤノンITSは、設計思想の整理から具体構成の検討まで、設計から信頼をつくるための支援を行っています。クラウドセキュリティの設計に課題を感じている場合は、ぜひご相談ください。
筆者紹介

熊 イニ
R&D本部 DI部所属。シニアITアーキテクト。パブリッククラウド(AWS/Azure/OCI)を活用したシステム設計手法の研究開発に従事し、最適なクラウド活用を推進。